0UTM
Por infrações leves (mais de CLP 350 milhões)
Auditamos sua cibersegurança e a forma como você trata os dados, deixamos evidências e um plano por etapas para cumprir o que a lei exige, e acompanhamos você na implementação. Pensado para PMEs, sem burocracia.
Cibersegurança + Privacidade • Lei 21.719 • Evidências defensáveis
Resposta em 24h • Foco em PMEs • Diagnóstico + plano executável
Trabalhamos com os padrões internacionais usados para medir a segurança e a privacidade da informação:
Por infrações leves (mais de CLP 350 milhões)
Por infrações graves (mais de CLP 700 milhões)
Por infrações gravíssimas (mais de CLP 1,4 bilhão)
Quatro serviços para proteger sua empresa e deixá-la em conformidade, do diagnóstico à implementação. Um levantamento claro para donos de PME: qual risco você tem hoje, o que falta e o que fazer primeiro, sem burocracia.
Revisamos seus sistemas e processos, detectamos brechas e deixamos evidências e um plano priorizado por risco. Você recebe um relatório claro: brechas, matriz de riscos e um plano 30/60/90 com prioridades.
Foco em dados pessoais: mapa de tratamentos, brechas de privacidade e um plano para chegar preparado a uma fiscalização. Traduzimos a lei em ações concretas: políticas mínimas, responsáveis e registros para demonstrar diligência.
Não dizemos apenas o que falta: ajudamos a implementar os controles e melhorias para fechar as brechas. Priorizamos por risco e esforço para que você invista primeiro onde o risco realmente cai.
Deixamos por escrito políticas, procedimentos e evidências defensáveis para responder a clientes, auditorias ou fiscalizações: qual controle existe, quem o executa e como é comprovado (acessos, registros, backup, incidentes).
Menos teoria, mais clareza: entregáveis auditáveis para decidir e executar rápido.
Riscos e brechas priorizados + evidências organizadas (acessos, backups, registros, continuidade e incidentes).
Quick wins + roadmap 30/60/90, com responsáveis sugeridos para o TI interno ou um fornecedor externo.
Checklist simples, reuniões curtas e permissões mínimas. Priorizamos o crítico, sem burocracia.
Políticas e procedimentos mínimos + evidências defensáveis para responder a clientes, auditorias ou fiscalizações.
Não entregamos uma lista infinita. Unificamos ativos, evidências e brechas para dizer o que fazer primeiro, por impacto e esforço.
Você não precisa de uma equipe gigante para estar protegido. Levamos práticas de alto nível à sua PME, com uma abordagem simples: priorizar o crítico, reduzir riscos rápido e deixar um plano claro para avançar.
Somos engenheiros com experiência em cibersegurança, IA e gestão de riscos. Trabalhamos com PMEs que precisam de soluções práticas: ajudamos a evitar fraudes, acessos indevidos e ataques como ransomware, sem frear sua operação nem encher o dia a dia de burocracia.
Primeiro o crítico: corrigimos o que mais reduz seu risco, com o menor esforço para sua equipe.
Trabalhamos com permissões mínimas e tratamento reservado das suas informações em todo o processo.
Nossa equipe traduz normas e boas práticas em ações concretas para sua PME. Organizamos políticas e processos, definimos responsabilidades e deixamos evidências claras para auditorias, clientes e licitações. O objetivo: cumprir sem burocracia, reduzir riscos e evitar surpresas.
Um fluxo simples para avançar rápido sem perder rastreabilidade.
Ativos, terceiros, nuvem, on-premise e critério de criticidade.
Políticas, configurações, acessos, backups, logging, continuidade e resposta.
Riscos com probabilidade/impacto e quick wins. Menos lista infinita, mais ação.
Unificamos ativos, evidências e achados, e os processamos em nosso motor de auditoria e compliance.
Verificamos a consistência e o respaldo das evidências, e confirmamos requisitos e brechas antes do relatório final.
Plano de tratamento, responsáveis e evidências organizadas para auditoria externa.
Achados priorizados, evidências organizadas e um plano por etapas para avançar sem perder rastreabilidade.
A nova Lei 21.719 cria uma Agência de Proteção de Dados com poder real para fiscalizar e aplicar multas de até 5.000 UTM (mais de CLP 350 milhões) para infrações leves, até 10.000 UTM para graves e 20.000 UTM (mais de CLP 1,4 bilhão) ou até 4% da receita anual nos casos mais graves.
Ajudamos com um diagnóstico prático: brechas priorizadas, evidências mínimas e um plano por etapas para chegar preparado antes de uma fiscalização.
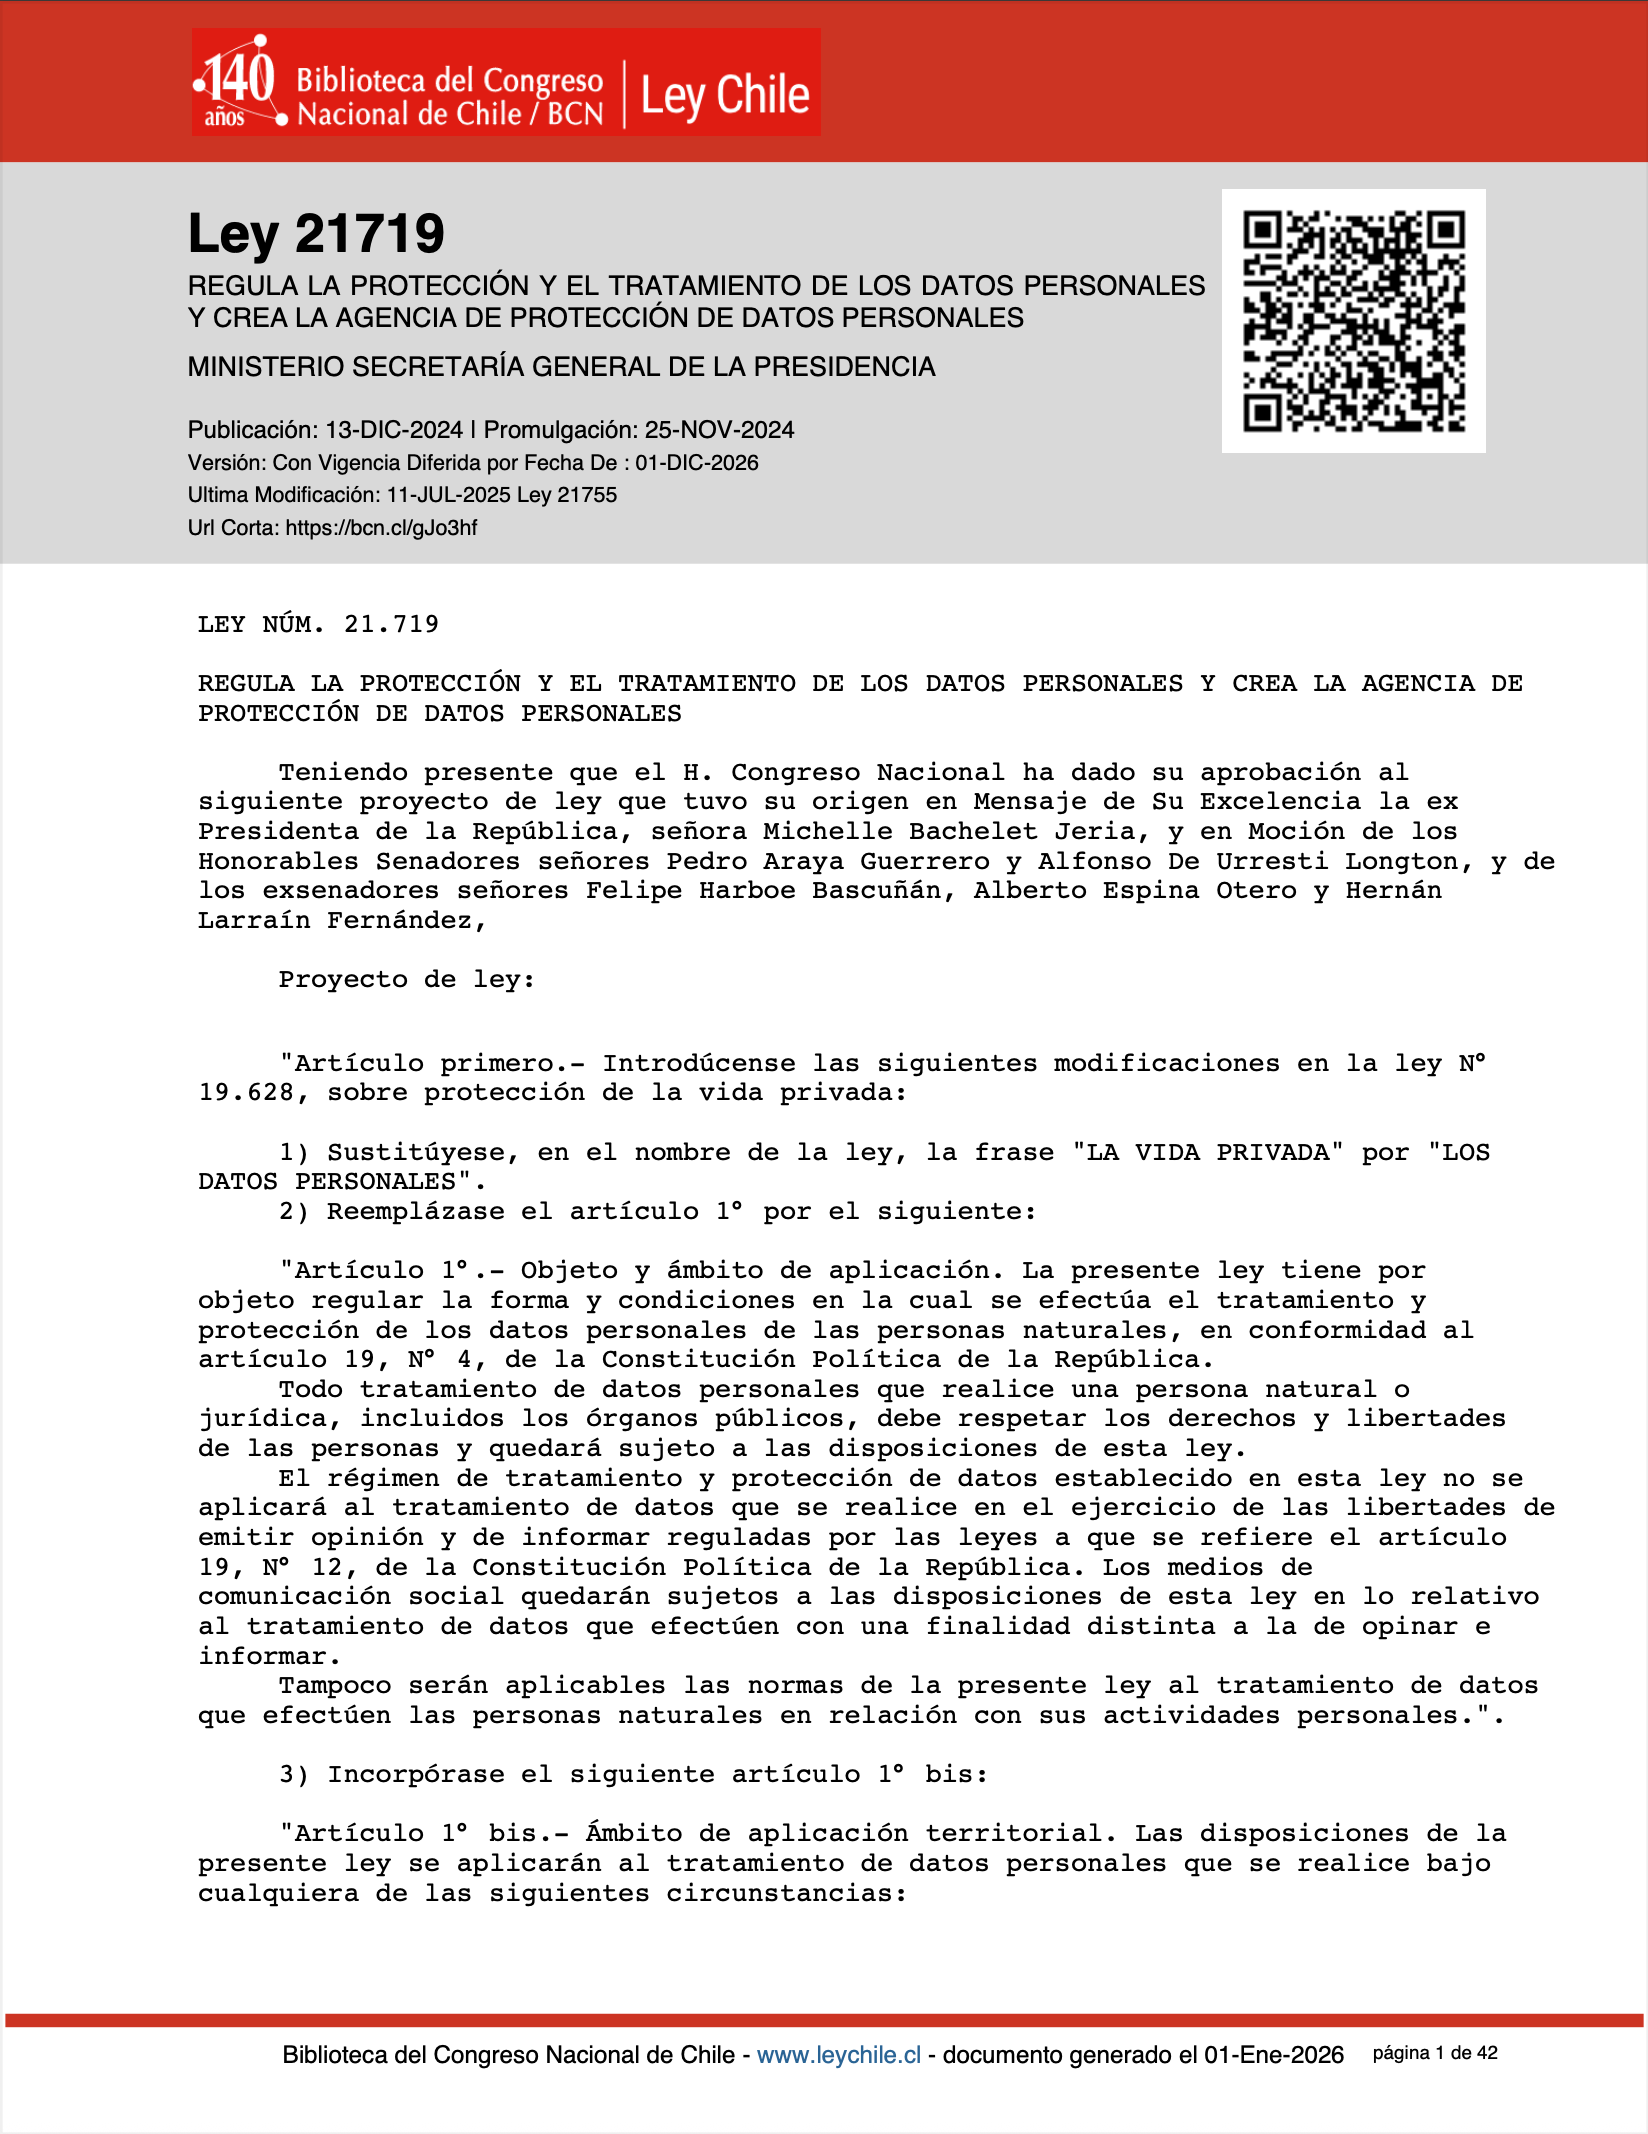
Sua auditoria precisa conversar com o marco legal e com padrões técnicos. Aterrissamos controles e evidências no contexto do Chile.
Organizamos papéis, gestão de risco e resposta a incidentes para que, diante de uma fiscalização, você possa demonstrar diligência: o que faz, quem aprova, como opera e com quais evidências.
Fortalecemos os controles que sustentam uma investigação: acessos, registros, retenção e preservação de evidências. Se houver um incidente, você reduz a incerteza e responde com respaldo verificável.
A chave em uma auditoria por descumprimento é provar controle. Definimos políticas, medidas e evidências para o ciclo de vida dos dados pessoais: classificação, acessos, criptografia quando aplicável e procedimentos diante de incidentes, com foco em rastreabilidade e nos requisitos da lei.
Sua confiança é nossa base. A Novas Metrics é construída com um compromisso profundo com a privacidade e a segurança dos dados.
Modelos típicos. Respondemos em 24h com uma proposta de escopo.
Tudo o anterior mais:
Uma auditoria preventiva é um custo que você planeja, uma única vez, e que ainda organiza sua operação. Uma só multa gravíssima começa em mais de CLP 1,4 bilhão, sem contar acréscimos, suspensão e dano à reputação. Preparar-se é um gasto que você controla; a multa, uma perda que não.
Atalhos para as páginas principais.
O que revisamos, quais entregáveis você recebe e como priorizamos por risco.
Compare Cibersegurança e Conformidade com a Lei 21.719: prazos e escopo.
Contexto prático: cibersegurança, dados pessoais e conformidade.
Respostas rápidas sobre escopo, entregáveis, prazos e confidencialidade.
Conte-nos seu contexto e respondemos em 24h.
Respondemos em 24h com uma proposta de escopo ajustada à sua empresa.